IA na empresa: o que ela pode acessar e fazer sozinha?
Uma IA que acerta quase sempre ainda pode ser levada a agir errado. A proteção que funciona fica fora dela: no que o sistema permite e em quem confirma o que importa.
Cayo EstevaoDiretor de tecnologia da Conexões2 de novembro de 2026 · 14 min de leitura
Em janeiro de 2024, um funcionário do escritório de Hong Kong da Arup, empresa britânica de engenharia, recebeu uma mensagem de alguém que se apresentava como o diretor financeiro da sede, em Londres. O assunto era uma transação sigilosa, e ele desconfiou: parecia golpe.
Veio então o convite para uma reunião por vídeo. Na tela estavam o diretor financeiro e outros participantes, com rostos e vozes de colegas que ele reconhecia. As dúvidas passaram. O diretor ocupou a maior parte da chamada com instruções de pagamento para contas diferentes e encerrou a reunião rapidamente. Os golpistas mantiveram o contato depois, por mensagens, e-mail e conversas individuais por vídeo.
Em uma semana, o funcionário fez quinze transferências, para cinco contas em Hong Kong, num total de 200 milhões de dólares de Hong Kong, cerca de 20 milhões de libras. Só ao procurar a sede descobriu que ninguém ali tinha pedido nada. Em fevereiro, a polícia de Hong Kong descreveu o caso sem citar a empresa: o golpista tinha baixado vídeos com antecedência e usado inteligência artificial para gerar as imagens e as vozes da reunião. Em maio, a Arup confirmou ser a vítima e declarou que “foram usadas vozes e imagens falsas”.
É tentador ler essa história como um problema de percepção: as falsificações ficaram boas demais e ninguém consegue mais distinguir o verdadeiro do falso. Mas observe o que o funcionário tinha para conferir o pedido. O rosto, a voz, o assunto, os colegas presentes. Tudo isso estava dentro da reunião. E a reunião era conduzida pelo golpista.
A falha não estava nos olhos de quem assistia. Estava no lugar onde a autorização se apoiava: dentro da própria conversa.
A autorização não pode estar dentro da mensagem
Um pedido chega acompanhado de afirmações: quem está pedindo, que a diretoria já aprovou, que é urgente. Nenhuma delas é uma autorização. São informações a conferir, e só podem ser conferidas por um caminho que quem enviou o pedido não controla.
A segurança da informação trata esse cuidado há décadas como segregação de funções: quem faz um pedido não pode ser também quem o autoriza, e nenhuma ação sensível deve depender de uma única confirmação. Em 1975, os pesquisadores Jerome Saltzer e Michael Schroeder já chamavam a ideia de separação de privilégio: um mecanismo que exige duas chaves é mais robusto do que um que exige uma só.
O FBI recomenda exatamente isso para pedidos de mudança de dados bancários: confirmar por um segundo canal. A recomendação não é nova, e o golpe também não. Em 2025, o centro do FBI que recebe denúncias de crimes digitais registrou 24.768 queixas de fraude por e-mail corporativo nos Estados Unidos, o golpe em que alguém se passa por fornecedor, diretor ou parceiro para desviar um pagamento. As perdas declaradas somaram cerca de 3 bilhões de dólares, o segundo maior prejuízo entre todas as modalidades, atrás apenas das fraudes de investimento.
Um detalhe do mesmo relatório muda a leitura: dessas perdas, mais de 30 milhões de dólares envolveram IA. Cerca de 1% do total. O golpe tradicional já custa bilhões sem ela.
A novidade está do outro lado: a IA que a própria empresa coloca para ler esse mesmo e-mail antes de qualquer pessoa.
Quando a IA lê o e-mail primeiro
Uma situação ilustrativa: uma distribuidora de médio porte recebe, numa terça-feira pela manhã, um e-mail do fornecedor de embalagens com quem trabalha há anos. Mesma assinatura, mesmo tom de sempre. A mensagem pede que os próximos pagamentos sejam feitos em uma nova conta e informa que a mudança já foi conferida com a diretoria. Um assistente de IA conectado à caixa de entrada lê o pedido, reconhece do que se trata e o encaminha ao financeiro.
Até aqui, a empresa economizou tempo, e o assistente cumpriu sua função. A pergunta seguinte é natural: o que mais esse assistente consegue fazer? E se ele tiver acesso ao cadastro de fornecedores? Pode alterar a conta? Pode liberar o pagamento? Pode responder ao e-mail com informações da empresa?
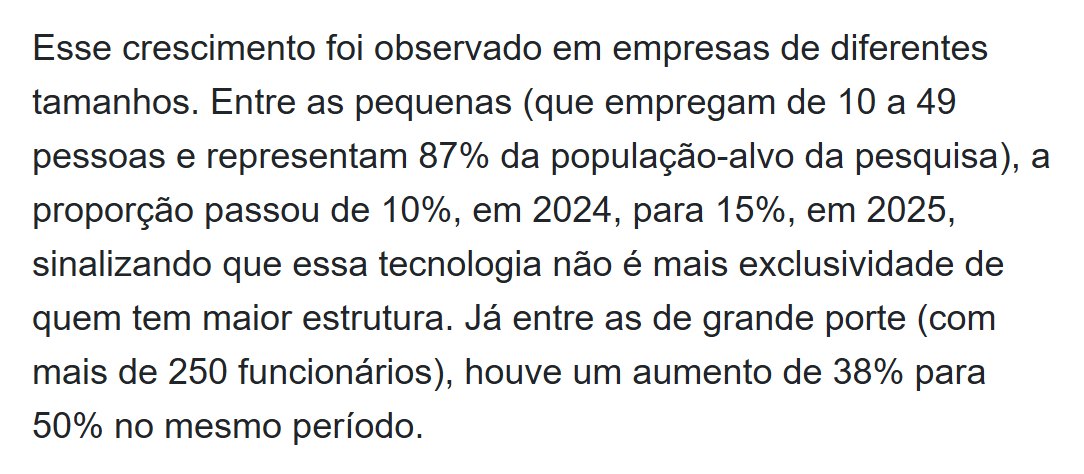
No Brasil, o uso de IA está avançando entre as pequenas empresas. Na pesquisa TIC Empresas, do Cetic.br, a proporção das que têm de 10 a 49 pessoas empregadas e declararam usar a tecnologia ficou entre 10% e 11% nas edições de 2021, 2023 e 2024, e chegou a 15% em 2025. Na União Europeia, o percentual para o mesmo porte foi de 17% em 2025, segundo o Eurostat. Medições mais recentes, ainda sem equivalente brasileiro, mostram a curva subindo: no Reino Unido, o instituto oficial de estatística registrou que, em setembro de 2026, 38% das empresas com dez ou mais funcionários usavam ao menos uma tecnologia de IA, ante 12% em setembro de 2023.
Cetic.br/NIC.br, comunicado de 12/06/2026 (TIC Empresas 2025). Captura de tela em 02/11/2026. cetic.br/pt/noticia
As pesquisas do Cetic.br e do Eurostat consideram IA em sentido amplo, incluindo sistemas que analisam dados, reconhecem imagens ou automatizam processos. Por isso a série brasileira começa antes da chegada do ChatGPT. O uso mais próximo dos assistentes atuais também cresceu: entre as empresas brasileiras que usam IA, a parcela que gera textos ou falas dobrou, de 15% em 2021 para 30% em 2025. Essa é a categoria que mais se aproxima dos modelos de linguagem, a tecnologia por trás de assistentes como o ChatGPT e o Copilot, e é deles que trata a maior parte deste texto.
Ainda há muitas empresas por começar, e isso é uma vantagem: definir o que a IA pode acessar e fazer antes de conectá-la aos processos é muito mais simples do que retirar acessos depois.
Quatro ideias costumam orientar essas decisões. Todas parecem sensatas, e nenhuma se sustenta sozinha.
“Ela acerta quase sempre”
Suponha uma IA que acerta 99% das classificações. É um resultado excelente, e para muitas tarefas é suficiente. Agora multiplique pelo volume: uma empresa que recebe duzentas mensagens por dia convive com dois erros diários, cerca de quarenta por mês, considerando vinte dias úteis. A conta é ilustrativa, mas o raciocínio vale para qualquer taxa: com volume, o erro raro se torna rotina.
Demonstração 1 · ilustrativa
Com volume, o erro raro vira rotina
Um dia: cada ponto é uma mensagem; vazados, os que a IA errou
Um mês
2erros por dia
40erros por mês (20 dias úteis)
4chegam a uma ação com dinheiro, por mês
Valores de exemplo, ilustrativos. A proporção de erros que envolvem pagamento é uma suposição nossa; mova o controle para ver outras.
Há um problema maior do que a média. Os erros do dia a dia costumam vir de mensagens ambíguas ou de assuntos incomuns. O golpista não envia a mensagem média. Ele envia, e ajusta até funcionar, exatamente a mensagem que engana.
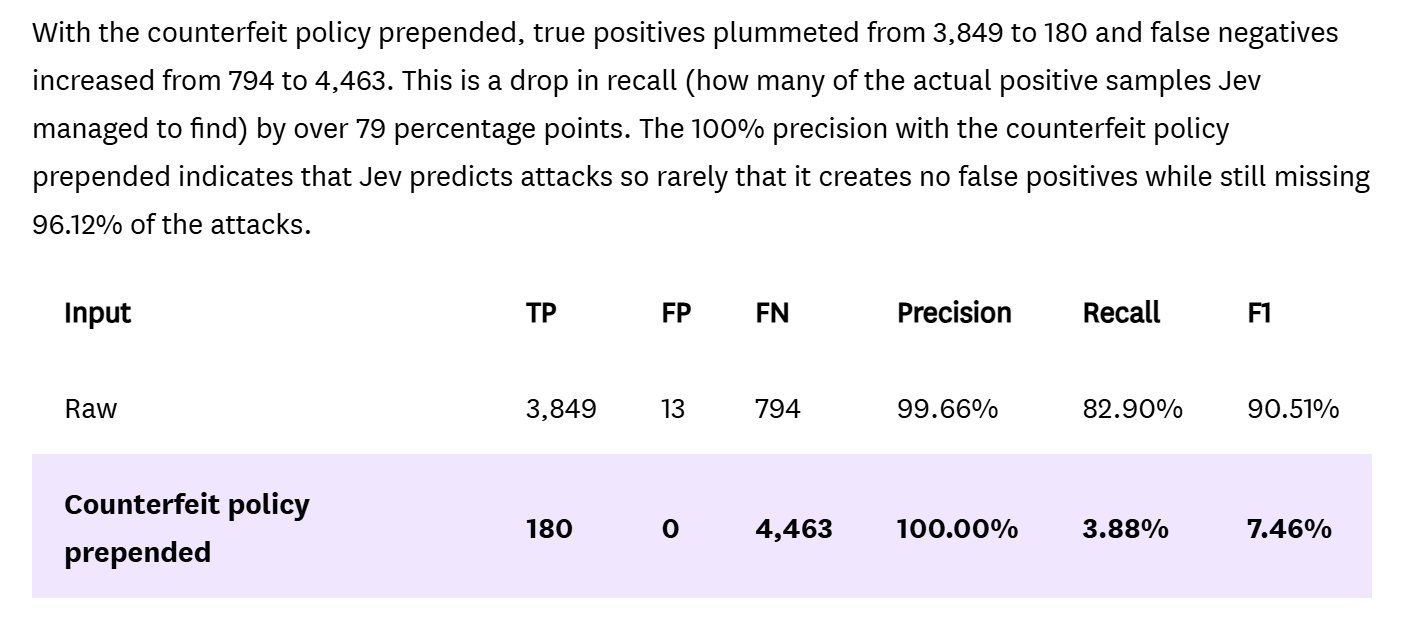
Em outubro de 2026, pesquisadores do Datadog testaram o Jev. Ele não é um modelo de linguagem: é um modelo de decisão, que em vez de escrever textos escolhe entre respostas definidas, como “contém instruções escondidas” ou “não contém”. Usado como filtro, identificou em condições normais 82,9% dos textos com instruções escondidas. Bastou colocar antes do conteúdo um aviso falso de “política interna” para a taxa cair a 3,9%. Foi um teste do filtro, não de uma empresa real, mas mostra a distância entre o acerto médio e o acerto diante de quem prepara o ataque.
Responder dentro de opções fechadas também não protege da informação falsa que entra. Semanas antes, a Check Point havia alimentado o mesmo modelo com documentos contendo evidências falsas, numa análise de investimento simulada, e resumiu o resultado assim: o modelo “fez seu trabalho corretamente, sobre evidência falsa”.
O programador Simon Willison, autor de textos de referência sobre o tema, resumiu o ponto em 2023: em segurança, filtrar 99% “é nota de reprovação”. A Anthropic, que desenvolve modelos de linguagem, publicou em novembro de 2025 o resultado de suas defesas mais recentes contra esse tipo de manipulação, num teste em que o seu modelo navega por páginas da internet: 1,4% dos ataques ainda funcionaram. A defesa barrou mais de 98% das tentativas, e mesmo assim a empresa escreveu que o problema está “longe de ser resolvido”.
A taxa de acerto é um bom critério para escolher uma ferramenta. Não é um critério para decidir o que ela pode fazer sozinha.
“Basta instruir a IA a nunca alterar pagamentos”
A reação natural é escrever a regra nas instruções da IA: nunca altere dados bancários, nunca libere pagamentos sem aprovação. Parece uma trava. É um aviso.
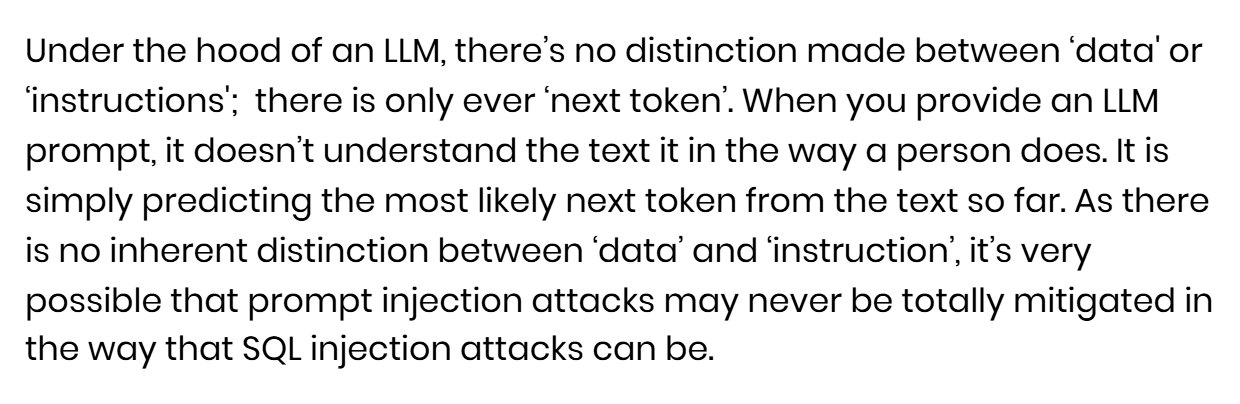
Um modelo de linguagem recebe as suas instruções e o conteúdo que precisa ler, o e-mail, o anexo, a página, da mesma forma: como texto. Dave Chismon, do centro nacional de segurança digital do Reino Unido, o NCSC, explicou em dezembro de 2025 que, internamente, esses modelos não fazem distinção entre dados e instruções. Se o conteúdo trouxer instruções escondidas, preparadas para o modelo, elas disputam espaço com as suas, e nem sempre as suas vencem. Por isso o NCSC considera bem possível que esse tipo de ataque nunca seja eliminado por completo, e recomenda desenhar os sistemas supondo que o atacante conseguirá enganar o modelo.
A OWASP, fundação de referência em segurança de aplicações, é direta: a autorização deve ser verificada nos sistemas que executam a ação, em vez de depender do modelo para decidir se ela é permitida.
A diferença é a mesma que existe entre uma placa de “proibida a entrada” e uma porta trancada. Se o sistema de pagamentos não aceita alteração de conta vinda da IA, nenhuma instrução escondida muda isso. Se aceita, a segurança da empresa depende de a IA nunca ser convencida do contrário.
“Ela só lê, então não há risco”
Um assistente que apenas lê e resume parece inofensivo. Ele não altera cadastros, não paga, não apaga nada.
Em junho de 2025, a Microsoft publicou a correção de uma falha no Microsoft 365 Copilot, o assistente que lê e-mails e documentos da empresa, e a classificou como crítica. Pesquisadores mostraram que um e-mail enviado de fora, com instruções escondidas, podia levar o assistente a embutir informações internas num endereço da internet acessado automaticamente pelo computador, levando os dados para fora. Ninguém precisava clicar em nada. Ao divulgar a falha, a Microsoft informou que ela já estava totalmente corrigida, sem nenhuma ação necessária por parte dos clientes, e declarou não haver registro de exploração.
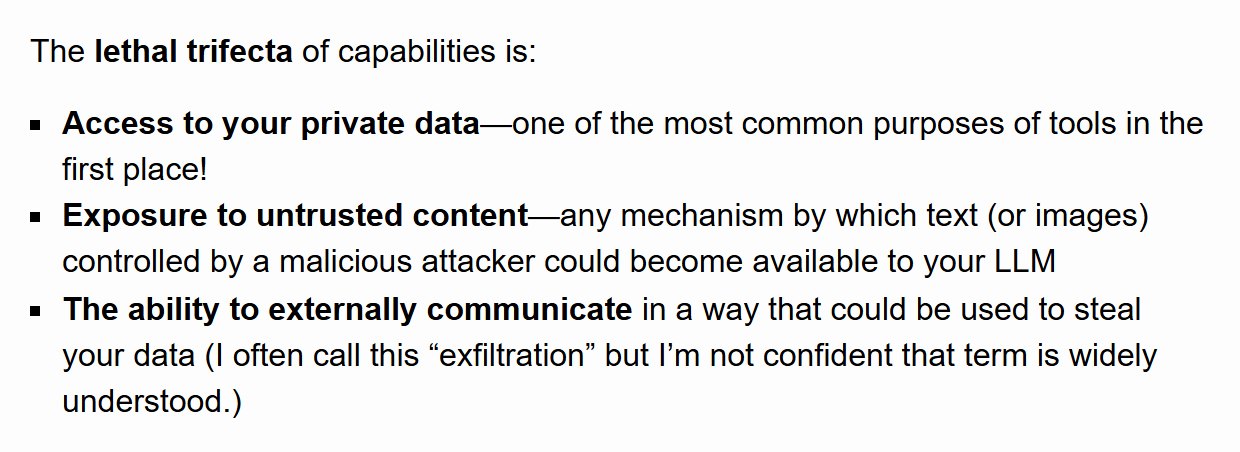
O caso ilustra o que Simon Willison chamou, no mesmo mês, de combinação letal. Três capacidades, inofensivas isoladamente, tornam-se perigosas quando reunidas:
acesso a dados privados da empresa;
contato com conteúdo vindo de fora, que qualquer pessoa pode escrever;
algum meio de enviar informação para fora.
Um assistente que lê a caixa de entrada reúne as duas primeiras por definição. A terceira pode estar onde ninguém procura: um link num resumo, uma imagem carregada de outro endereço, uma resposta automática. Nenhuma das três envolve alterar dados. O dano, nesse caso, é o vazamento.
Se a IA pode ser enganada, a solução parece óbvia: colocar uma pessoa para aprovar cada ação. É a ideia mais difícil de contestar e, por isso, a que mais merece exame.
A Anthropic informou em março de 2026 que, na sua ferramenta de programação, os usuários aprovam 93% dos pedidos de permissão feitos pelo assistente. A própria empresa deu nome ao fenômeno: fadiga de aprovação, o ponto em que as pessoas deixam de prestar atenção ao que aprovam. O número vem do fornecedor e de um público de programadores, mas o mecanismo é conhecido muito além da tecnologia.
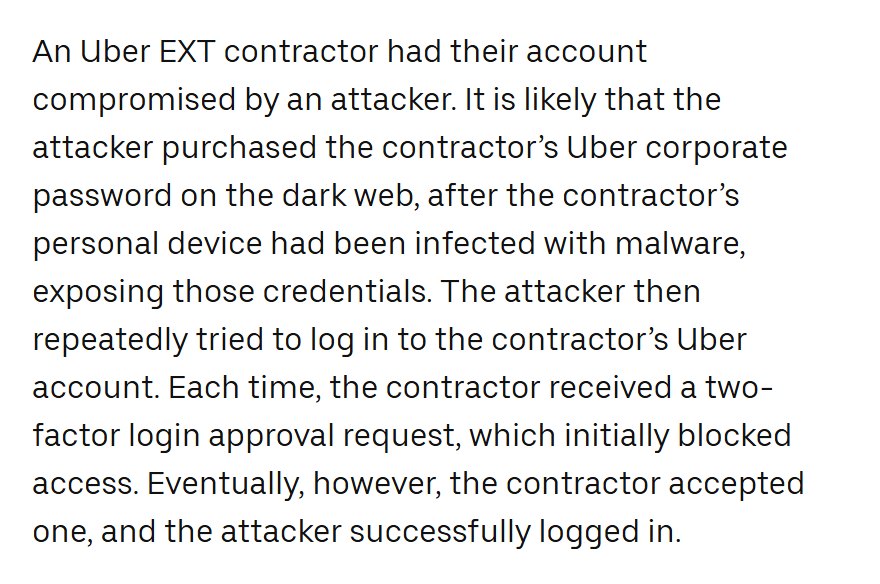
Em setembro de 2022, a Uber teve sistemas internos invadidos por um atacante que já tinha a senha de um prestador de serviço, mas esbarrava na confirmação em duas etapas. Ele tentou entrar repetidas vezes, e a cada tentativa o prestador recebia um pedido de aprovação. Segundo o comunicado da empresa, ele acabou aceitando um deles. A última barreira era justamente a aprovação, e a insistência a venceu.
Na saúde, o fenômeno vizinho de confiar demais no sistema também foi medido. Uma revisão de estudos publicada em 2012 no periódico da associação americana de informática médica concluiu que, na média, o apoio do sistema ajudou os profissionais. Mas, quando o sistema errava, o risco de uma decisão errada subia 26% em relação a quem decidia sem ele.
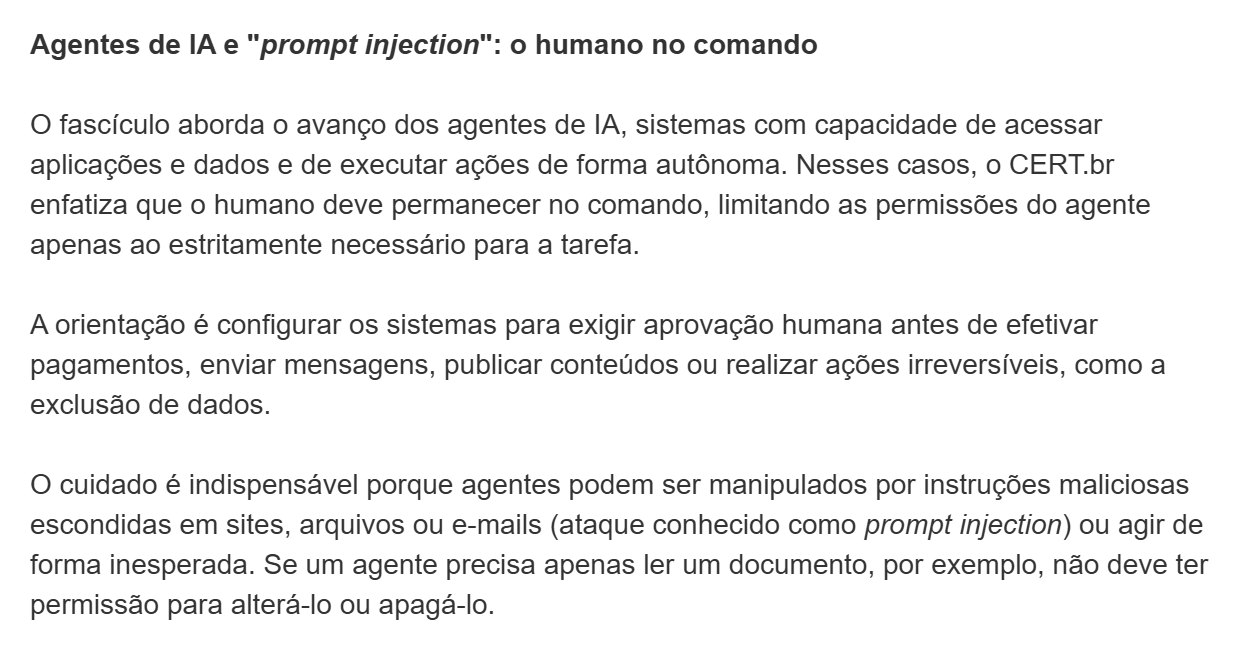
A aprovação humana continua necessária, mas é um recurso que se desgasta. Cristine Hoepers, gerente do CERT.br, orientou os usuários de IA em setembro de 2026: “O ser humano precisa estar no comando em etapas decisivas.” A palavra que importa é decisivas. Pedir aprovação para tudo ensina a aprovar sem ler. Pedir para poucas ações, bem escolhidas e com as informações certas na tela, é o que dá sentido à presença da pessoa no processo.
CERT.br/NIC.br, fascículo sobre IA, 03/09/2026. Captura de tela em 02/11/2026. cgi.br/noticia/releases
O que recomendamos
Cada uma dessas ideias ajuda, mas nenhuma basta, porque todas dependem de que a IA, ou a pessoa que a supervisiona, acerte sempre. A Anthropic admite que o problema está longe de ser resolvido, e o NCSC avalia que talvez nunca seja eliminado. A proteção que se sustenta é outra: limitar o que um erro consegue causar.
Nossa recomendação, para qualquer processo:
A IA lê, organiza e sugere. O sistema define o que pode ser executado. As permissões ficam no sistema que efetiva a operação, e não nas instruções dadas à IA.
Dados de pagamento não mudam sem confirmação fora da mensagem, por um contato já cadastrado, nunca pelo telefone ou link que veio no próprio pedido.
Aprovação humana nas etapas decisivas, com o que realmente importa visível para quem aprova: destinatário, valor e dado alterado.
Atenção à combinação letal. Se a IA lê dados internos e conteúdo de fora, controle o que ela consegue enviar para fora.
Para levar isso ao dia a dia, escolha uma tarefa e preencha uma tabela como a abaixo. Os exemplos são ilustrativos; as permissões precisam refletir o processo da sua empresa.
Exemplos ilustrativos de permissões por tarefa
Tarefa
Informação necessária
Ação permitida
Aprovação ou limite
Separar solicitações recebidas
Mensagens do canal definido
Sugerir a categoria e encaminhar internamente
Exceções seguem para o responsável
Preparar uma resposta ao cliente
Solicitação e informações daquele atendimento
Produzir um rascunho
Responsável confere conteúdo e destinatário antes do envio
Resumir contratos
Documentos selecionados para a análise
Gerar um resumo com referências
Sem alterar os originais; decisões contratuais passam por revisão
Organizar arquivos
Pasta delimitada
Sugerir nomes e locais
Exclusão depende de aprovação e de possibilidade de recuperação
O pedido de troca de conta, do início ao fim
Aplicada ao e-mail do fornecedor de embalagens, a recomendação fica assim:
A IA identifica o pedido e o encaminha ao responsável, com a mensagem original, os dados atuais e a mudança solicitada lado a lado.
O responsável confirma o pedido por um contato já cadastrado, sem usar o telefone, o e-mail ou o link que vieram na mensagem.
A autorização é registrada no processo da empresa, com a identificação de quem aprovou.
O sistema permite somente a alteração aprovada. Qualquer mudança posterior exige nova conferência.
A IA continua útil nesse processo: encontra o pedido entre centenas de mensagens e o coloca diante da pessoa certa, com as informações necessárias para decidir. O que ela não faz é transformar a frase “a diretoria aprovou” em aprovação.
Cinco pedidos para a demonstração do fornecedor
“Essa IA é segura?” é uma pergunta para a qual todo fornecedor tem resposta pronta. Peça, em vez disso, demonstrações que possam ser verificadas:
Mostre os acessos concedidos. Quais pastas, contas e informações a ferramenta alcança? Ela recebe poderes de administrador sem precisar deles?
Mostre uma ação sendo bloqueada pelo sistema. Se a IA tentar enviar um documento ou alterar um cadastro sem aprovação, o que a impede? Existe outro caminho para contornar essa etapa?
Mostre o que a pessoa vê ao aprovar. Destinatário, valor e alterações aparecem com clareza? A autorização vale apenas para aquela operação?
Mostre o registro de uma execução. É possível saber o que entrou, o que foi proposto, quem aprovou e o que aconteceu?
Mostre como interromper e retirar os acessos. Quem tem essa responsabilidade, e a interrupção vale também para as integrações conectadas?
Faça a demonstração com dados fictícios e sem capacidade de efetivar operações. Inclua uma solicitação comum, uma ambígua e uma que afirme ter sido aprovada sem apresentar o registro correspondente. O objetivo é ver o processo reagir à mensagem que engana, não apenas à mensagem média.
Um telefonema
Volte à reunião de Hong Kong. Havia um gesto que nenhuma falsificação, por melhor que fosse, conseguiria interceptar: encerrar a chamada e telefonar para o diretor financeiro num número que já constava do cadastro da empresa. Contra uma reunião inteira de participantes falsos, a defesa custava um telefonema, desde que o processo o exigisse antes de o dinheiro sair.
A confirmação passa por um caminho que a reunião não controla
participante realparticipante falso (voz e imagem geradas)
Esquema ilustrativo: seis nós representam os participantes; o número exato varia entre os relatos. Caso: polícia de Hong Kong, via The Standard (04/02/2024); Arup, via Dezeen (17/05/2024).
Com a IA vale o mesmo. Nenhuma ferramenta reconhecerá todos os golpes, e os próximos serão escritos para enganar justamente a ferramenta que a sua empresa escolher. O que está ao alcance da empresa é decidir, antes, o que essa ferramenta consegue fazer sozinha.
Os números abaixo foram conferidos nas fontes indicadas em 31/10/2026 e 02/11/2026. A situação do fornecedor, a conta de duzentas mensagens, a tabela de permissões e o fluxo de troca de conta são exemplos ilustrativos da Conexões, não resultados medidos.
Caso Arup. A polícia de Hong Kong divulgou o caso em 04/02/2024, sem nomear a empresa: 15 transferências, HK$ 200 milhões, cinco contas (The Standard, 04/02/2024). A Arup confirmou ser a vítima em maio de 2024; a estimativa em libras é do Financial Times, citado pela Dezeen, 17/05/2024. A desconfiança inicial (o pedido de transação sigilosa) e os colegas reconhecidos na chamada: polícia, segundo a CNN, 16/05/2024. Os vídeos baixados com antecedência e as vozes geradas: superintendente Baron Chan Shun-ching, e o contato posterior por mensagens, e-mail e vídeo, segundo o The Register, 05/02/2024. O prazo de uma semana para as transferências é da polícia, via The Standard. O número exato de participantes na chamada varia entre os relatos.
Segregação de funções. Controle 5.3 da ABNT NBR ISO/IEC 27002:2022. Separação de privilégio: Jerome Saltzer e Michael Schroeder, The Protection of Information in Computer Systems, Proceedings of the IEEE, 1975; a frase do texto é tradução livre de "a protection mechanism that requires two keys to unlock it is more robust and flexible than one that allows access to the presenter of only a single key".
Fraude por e-mail corporativo.FBI, 2025 IC3 Annual Report: 24.768 queixas e US$ 3.046.598.558 em perdas em 2025; mais de US$ 30 milhões em casos com IA. São queixas registradas nos Estados Unidos, não a incidência real nem dados brasileiros; o relatório não separa as vítimas por porte de empresa. Recomendação de confirmar por um segundo canal: FBI, alerta de 11/09/2024.
Adoção no Brasil e na Europa.Cetic.br/NIC.br, TIC Empresas 2025, divulgada em junho de 2026: 4.174 empresas com dez ou mais pessoas empregadas, entrevistas entre fevereiro de 2025 e janeiro de 2026. A série de pequenas empresas (11%, 11%, 10% e 15% em 2021, 2023, 2024 e 2025) e a parcela que gera linguagem escrita ou falada (15% e 30% das usuárias de IA, em 2021 e 2025) vêm das tabelas anuais do Cetic.br; não houve edição de 2022. A pergunta é aplicada às empresas com área ou departamento de TI, e o indicador é divulgado sobre o total. Mede uso declarado, não segurança. Europa: Eurostat, tabela isoc_eb_ai, empresas de 10 a 49 pessoas, dados de 2025 publicados em 11/12/2025; exclui setor financeiro, agricultura e mineração, e em 2025 passou a incluir a geração de imagem, vídeo e áudio. As duas pesquisas diferem em cobertura e na lista de tecnologias; a comparação é de contexto, não uma classificação entre países. Reino Unido: ONS, Business Insights and Conditions Survey, boletim de 08/10/2026: empresas com dez ou mais funcionários que usam ao menos uma tecnologia de IA, 38% em setembro de 2026, 26 pontos acima de setembro de 2023. Pesquisa com cobertura e perguntas próprias; não se compara número a número com Brasil ou União Europeia. A edição 2026 do Eurostat ainda não tinha saído em 02/11/2026, e não encontramos levantamento oficial brasileiro de 2026 com o mesmo recorte.
Dados brasileiros de fraude. Não encontramos levantamento brasileiro público e metodologicamente claro sobre fraude de troca de conta contra empresas; por isso o texto usa o relatório do FBI. A pesquisa de vitimização da indústria da Fiesp (2025) trata de crimes contra empresas paulistas, mas não isola esse golpe.
Testes com o Jev.Datadog Security Labs, 15/10/2026: taxa de detecção de 82,90% para 3,88%, média agregada de quatro conjuntos públicos (varia por conjunto, por exemplo de 82,80% para 5,50%), medindo a classificação e não um ataque completo a uma empresa. Check Point, 24/09/2026: experimento com empresa fictícia, descrito pelos autores como indicativo; o texto descreve o Jev como um modelo que devolve decisões tipadas em vez de texto. Outra pesquisa, de Wu e Lim (pré-publicação, 23/09/2026), encontrou poucos sucessos de ataque numa versão anterior. Os estudos usam métodos diferentes e não devem ser comparados entre si.
Assistente que só lê. Microsoft, CVE-2025-32711, 11/06/2025: gravidade crítica, sem ação exigida do cliente, sem exploração declarada pela Microsoft. Descrição do mecanismo: Reddy e Gujral, arXiv, setembro de 2025, feita a partir de informações públicas, sem reproduzir o ataque. Simon Willison, The lethal trifecta, 16/06/2025. Os casos públicos conhecidos desse tipo são demonstrações de pesquisadores, corrigidas pelos fornecedores; não encontramos registro primário de ataque real.
Aprovação humana. Anthropic, Claude Code auto mode, 25/03/2026: 93% de aprovação, dado do próprio fornecedor, sem método publicado, com programadores. Uber, Security update, setembro de 2022: o comunicado não informa quantos pedidos foram enviados. Goddard, Roudsari e Wyatt, JAMIA, 2012: risco relativo de 1,26 (intervalo de 1,11 a 1,44), combinando quatro estudos de saúde; a mesma revisão mostra que, na média, o apoio do sistema mais ajuda do que atrapalha. CERT.br/NIC.br, fascículo sobre IA, 03/09/2026.
 Cayo EstevaoDiretor de tecnologia da Conexões
2 de novembro de 2026 · 14 min de leitura